В Ставропольском филиале Президентской академии прошла лекция для преподавательского состава, посвящённая актуальным вопросам информационной безопасности и защиты персональных данных.
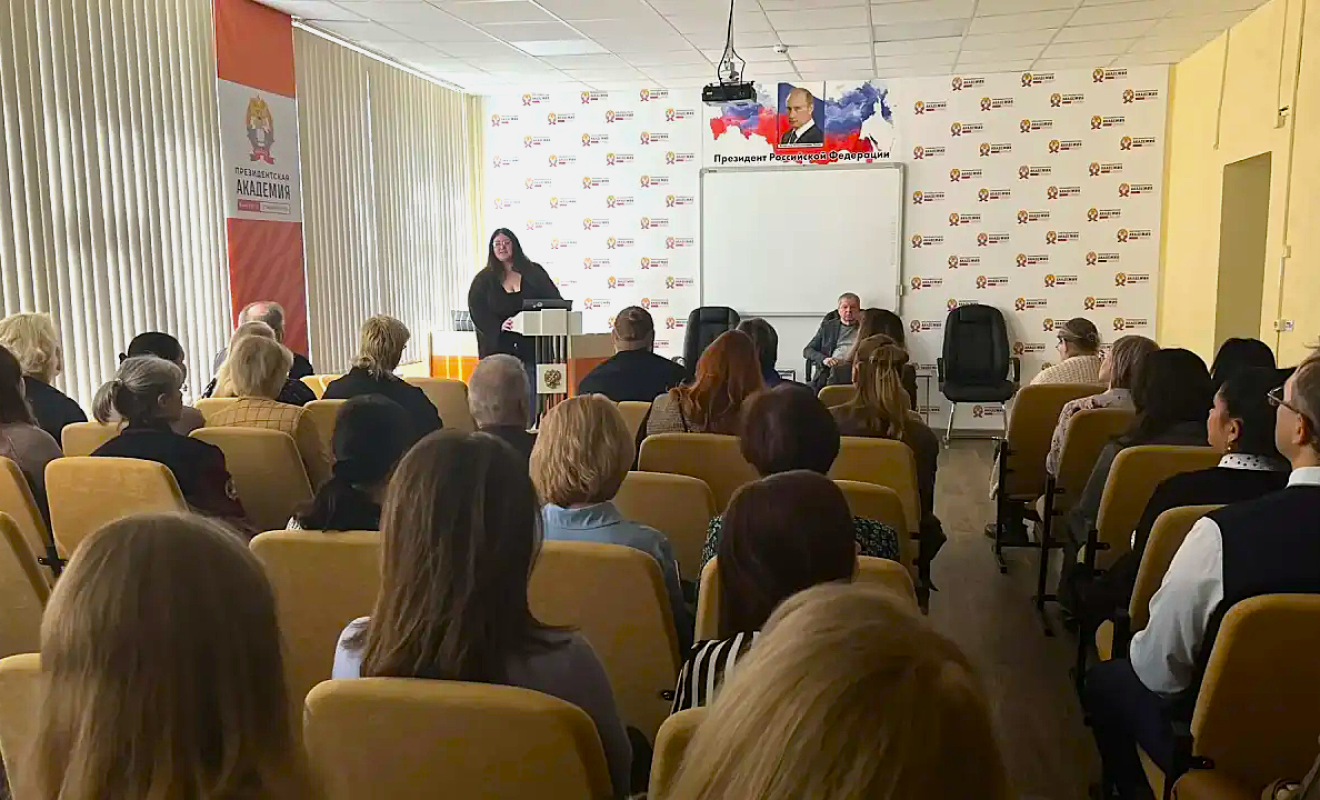
Мероприятие провела Мария Олеговна Маришина — эксперт в области информационной безопасности, которая поделилась со слушателями самыми свежими данными о новых мошеннических схемах и базовых, но критически важных правилах использования паролей.
В эпоху, когда цифровые технологии проникли во все сферы жизни — от банковских операций до общения с коллегами и студентами, — вопросы кибербезопасности перестали быть уделом только IT-специалистов. Преподаватели, как и любые пользователи, ежедневно сталкиваются с рисками: фишинговые письма, звонки от «служб безопасности», взлом аккаунтов в мессенджерах. Лекция Марии Олеговны стала своевременным напоминанием о том, что бдительность и цифровая грамотность — лучшая защита.
Мария Олеговна начала с тревожной статистики: количество киберпреступлений, связанных с социальной инженерией, продолжает расти. Злоумышленники становятся изобретательнее, их схемы — всё более изощрёнными. Эксперт выделила несколько наиболее актуальных угроз, на которые стоит обратить внимание преподавателям:
Фальшивые звонки от «руководства» и «техподдержки». Мошенники представляются сотрудниками банка, правоохранительных органов или даже коллегами из администрации вуза. Их цель — выманить код из SMS или заставить перевести деньги на «безопасный счёт». Мария Олеговна подчеркнула: ни один реальный сотрудник банка или госоргана никогда не попросит сообщить код или перевести средства.
Поддельные письма от имени официальных организаций. Преподаватели часто получают электронные письма с вложениями или ссылками. Злоумышленники маскируются под Минобрнауки, профсоюз или даже внутреннюю рассылку академии. Цель — заставить открыть вредоносный файл или перейти на фишинговый сайт. Лектор посоветовала всегда проверять адрес отправителя и не открывать подозрительные вложения без предварительного подтверждения.
Мошенничество в мессенджерах и соцсетях. Взлом аккаунтов коллег или знакомых с последующей просьбой одолжить деньги — классика, которая никуда не ушла. Мария Олеговна рекомендовала договориться с близкими о «кодовом слове» или хотя бы перезванивать для проверки.
Фишинговые сайты-двойники. Мошенники создают копии популярных сервисов (Госуслуги, онлайн-банки, почтовые сервисы) с доменами, отличающимися на одну букву. Преподавателей призывали внимательно проверять адресную строку браузера и не переходить по ссылкам из сомнительных сообщений.
Отдельный блок лекции был посвящён правилам создания и хранения паролей. Мария Олеговна назвала пароль «ключом к цифровой квартире» и напомнила очевидные, но часто игнорируемые истины:
Не использовать один и тот же пароль для разных сервисов. Если злоумышленники взломают один сайт, они получат доступ ко всем аккаунтам, где используется та же комбинация.
Создавать длинные и сложные пароли. Идеальный пароль — не менее 12 символов, включающий заглавные и строчные буквы, цифры и специальные символы.
Не использовать личную информацию. Имя, дата рождения, названия улиц или кличек животных — то, что легко найти в соцсетях, не годится для паролей.
Регулярно менять пароли — особенно для критически важных сервисов (почта, личный кабинет на Госуслугах, банк).
Включить двухфакторную аутентификацию везде, где это возможно. Даже если пароль украдут, без кода из SMS или приложения-аутентификатора мошенники не смогут войти.
.В. Пименова, заведующий по воспитательной и внеучебной работе: «Информационная безопасность — это не только техническая дисциплина, но и часть общей культуры человека, особенно преподавателя. Мы ежедневно работаем с персональными данными студентов, коллег, храним служебную информацию. И от нашей бдительности зависит очень многое. Лекция Марии Олеговны стала для нас не просто обновлением знаний, а настоящим «цифровым инструктажем». Особенно ценно, что она привела свежие примеры мошеннических схем, с которыми мы можем столкнуться прямо сейчас. Теперь наши преподаватели лучше подготовлены к тому, чтобы не только самим не попасться на уловки злоумышленников, но и предостеречь студентов. Безопасность начинается с каждого из нас, и такие мероприятия — важный шаг к созданию устойчивой цифровой среды в академии».
В завершение лекции Мария Олеговна ответила на вопросы аудитории. Преподавателей интересовали конкретные алгоритмы действий при получении подозрительного звонка или письма, а также способы безопасной передачи файлов между сотрудниками. Мероприятие прошло в формате живого диалога, что свидетельствует о высокой заинтересованности преподавательского состава в теме.
Цифровой мир не становится безопаснее, но становиться его жертвой или вооружённым пользователем — выбор каждого.
Лекция Марии Олеговны Маришиной напомнила преподавателям Ставропольского филиала Президентской академии: безопасность начинается с простых правил — крепкого пароля, здорового скептицизма при звонках от «банка» и привычки дважды проверять ссылку, прежде чем кликнуть.
И пусть эти правила кажутся элементарными, именно они отделяют спокойствие от проблем. Как сказала одна из участниц лекции: «Лучше потратить минуту на проверку, чем потом месяц разбираться с последствиями». С этим трудно поспорить.